
Les menaces évoluent. Les réglementations deviennent plus exigeantes. Les techniques d’attaque se sophistiquent. Alors pourquoi la sécurité devrait-elle uniquement répondre aux risques que nous connaissons déjà ?
Un lecteur de contrôle d’accès est bien plus qu’un simple dispositif d’identification. Installé à l’entrée d’un bâtiment, d’une zone sensible ou d’une infrastructure critique, il constitue la partie visible et exposée du système de contrôle d’accès.
Il interagit avec les identifiants, manipule des informations sensibles, communique avec le système de contrôle d’accès et évolue dans un environnement où menaces physiques et numériques peuvent se rencontrer. Le protéger implique donc de penser au-delà des menaces d’aujourd’hui. Avec Architect® II, la sécurité n’est pas une fonctionnalité supplémentaire. Elle est intégrée au cœur même de son architecture, dès sa conception.
C’est le principe du Secure by design.
La sécurité commence au cœur du lecteur
Un lecteur réellement sécurisé doit protéger chaque niveau de son fonctionnement : les transactions avec les identifiants, les clés cryptographiques, le logiciel, les communications, mais aussi l’intégrité physique du dispositif. Architect® II a été conçu autour de ce principe. Les opérations cryptographiques sensibles et les clés sont protégées au sein d’une architecture intégrant un élément sécurisé certifié EAL6+, créant un environnement de confiance dédié au cœur du lecteur. Dès son démarrage, une racine de confiance matérielle – Hardware Root of Trust – vérifie l’intégrité et l’authenticité du logiciel avant son exécution, afin de garantir que le lecteur démarre depuis un environnement de confiance.
L’intégrité du firmware est également protégée grâce à des mécanismes de signature et d’anti-rollback, conçus pour empêcher l’exécution d’un firmware non autorisé, modifié ou obsolète.
La sécurité n’est donc pas simplement ajoutée au lecteur.
It starts from its foundations.
Se protéger aussi contre les attaques physiques
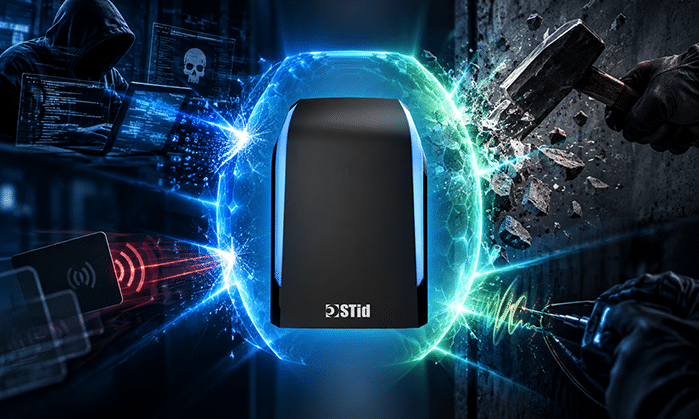
La cybersécurité n’est qu’une partie de l’équation. Parce que les lecteurs de contrôle d’accès sont installés dans des environnements exposés, ils doivent également être capables de détecter les tentatives d’ouverture, d’arrachement ou de manipulation physique. Architect® II intègre une double protection anti-sabotage, associant un mécanisme intelligent de détection d’ouverture à un accéléromètre. Ces deux dispositifs peuvent fonctionner indépendamment ou conjointement pour identifier différents événements : ouverture du lecteur, déplacement ou tentative d’arrachement.
Selon la politique de sécurité définie, une tentative détectée peut entraîner différentes actions, telles que la suppression des clés cryptographiques et/ou l’envoi d’une alerte au système de contrôle d’accès. Le lecteur ne se contente donc pas de sécuriser les accès.
Il est également capable de se protéger lui-même.
Une architecture modulaire, sans compromis sur la sécurité
La modularité apporte de la flexibilité. Mais elle ne doit jamais introduire de nouvelles vulnérabilités. Architect® II étend donc ses principes de sécurité à chaque composant de son architecture modulaire.Les modules internes et externes doivent procéder à une authentification mutuelle avec le cœur du lecteur avant toute communication. Qu’il s’agisse d’ajouter de la biométrie, du QR Code ou de nouvelles fonctionnalités, le lecteur vérifie que le module est digne de confiance avant de lui permettre d’interagir avec le système. Cette approche permet de se prémunir contre la substitution non autorisée d’un module tout en conservant la capacité à faire évoluer le lecteur dans le temps.
Plus de possibilités ne doit jamais signifier plus de vulnérabilités.
Votre sécurité. Vos clés.
Une sécurité robuste passe également par la maîtrise de l’un des éléments les plus sensibles d’une infrastructure de contrôle d’accès : les clés cryptographiques. Architect® II est conçu pour préserver le contrôle du client sur ses clés et sur la sécurité de ses identifiants, plutôt que d’enfermer la sécurité dans un modèle propriétaire fermé. Cette approche permet aux organisations de conserver davantage de maîtrise sur leur architecture de sécurité tout en favorisant l’interopérabilité et la pérennité de leur infrastructure. Car la sécurité ne devrait pas dépendre d’une technologie qui vous enferme.
Elle doit rester sous votre contrôle.
Conçu pour les exigences d’aujourd’hui. Prêt pour celles de demain.
Les exigences de sécurité ne restent jamais figées. De nouvelles menaces apparaissent. Les réglementations en matière de cybersécurité évoluent. Les standards deviennent plus exigeants. Ce qui est considéré comme sécurisé aujourd’hui pourrait ne plus suffire demain. C’est pourquoi Architect® II a été conçu non seulement pour répondre aux exigences actuelles, mais également pour s’adapter à l’évolution des réglementations, des standards et des menaces à travers le monde. Sécurité matérielle, protection des opérations cryptographiques, contrôle de l’intégrité logicielle, authentification des modules et maîtrise des clés : chaque couche contribue à créer une architecture de sécurité pensée pour durer.
La sécurité, c’est avant tout anticiper.
Sécuriser une infrastructure de contrôle d’accès ne consiste pas simplement à réagir lorsqu’une attaque survient. Il s’agit de réduire la surface d’attaque, de protéger chaque couche de l’architecture et de préparer l’infrastructure à faire face à des menaces qui n’existent peut-être pas encore. C’est toute la philosophie d’Architect® II.
Protéger les identifiants. Protéger les clés. Protéger le logiciel. Protéger le matériel. Protéger les communications.
Parce qu’une véritable sécurité ne consiste pas seulement à se protéger contre les menaces d’aujourd’hui.
Elle consiste à être prêt pour celles de demain.
Secure by design.
Découvrez nos solutions
Découvrez des solutions spécialement conçues pour répondre à vos besoins opérationnels et de sécurité au quotidien.
Similar articles
-
Produits Tous les articles
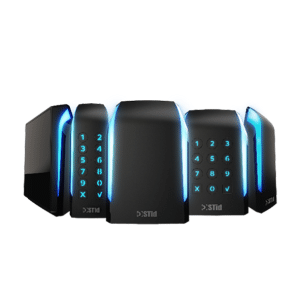
Et si votre lecteur de contrôle d’accès pouvait anticiper les menaces de demain ?
Découvrez Architect® II, le lecteur de contrôle d’accès conçu pour anticiper l’évolution des menaces, s’adapter aux nouvelles exigences de sécurité et protéger durablement votre infrastructure de contrôle d’accès.
-
 Produits Tous les articles
Et si votre lecteur de contrôle d’accès devenait une véritable expression de votre identité ?
Découvrez comment Architect® II fait du contrôle d’accès une véritable expression de votre identité, en combinant design personnalisable, couleurs, matériaux, éclairages et interactions pour créer une expérience unique à l’image de votre marque.
-
 Tous les articles Evénements
EXPOPROTECTION 2026
Rejoignez-nous sur EXPOPROTECTION 2026 Une nouvelle ère approche
-
 Produits Tous les articles
STid Mobile ID évolue : nouveau design, nouvelles fonctionnalités, nouvelle expérience
Découvrir la nouvelle version de STid Mobile ID : nouvelle expérience utilisateur et nouvelles fonctions- une nouvelle ère. STid
-
 Produits Tous les articles
UHF : Identifier facilement tous les types de véhicules sur votre site
Découvrez comment nos lecteurs UHF vous permettent d’identifier facilement et rapidement tous les types de véhicules grâce à une technologie unique
-
 Produits Tous les articles
UHF – Gestion des visiteurs : comment sécuriser les accès véhicules sans créer de files d’attente ?
Découvrez comment nos lecteurs UHF optimisent la gestion des accès de vos visiteurs, sans aucun risque pour la sécurité.
-
 Produits Tous les articles
UHF :Accès véhicules : comment fluidifier les entrées sans compromettre la sécurité ?
Découvrez pourquoi le contrôle des accès physiques devient un pilier essentiel de la cybersécurité et de la résilience opérationnelle dans le secteur bancaire, des infrastructures critiques à l’identité numérique.
-
 Produits Tous les articles
Banque : le contrôle des accès, quand la sécurité physique devient un enjeu de cybersécurité
Découvrez pourquoi le contrôle des accès physiques devient un pilier essentiel de la cybersécurité et de la résilience opérationnelle dans le secteur bancaire, des infrastructures critiques à l’identité numérique.
Besoin d'aide ? Contactez-nous
Vous recherchez encore des informations sur nos produits ? Commencez par consulter notre FAQ.
Vous n’avez toujours pas trouvé la réponse à votre question ? N’hésitez pas à nous contacter